تست رگرسیون وب سرویس چیست؟

درباره سایت
آخرین مطالب
- مبانی و اهداف مانیتورینگ کارایی برنامههای کاربردی
- مانیتورینگ برنامه APM چیست و چرا مهم است؟
- معماری مانیتورینگ
- تست وب سرویس (قسمت دوم)
- تست نفوذ چیست؟ (قسمت دوم)
- تست نفوذ چیست؟ (قسمت سوم)
- نحوه تست محصولات و خدمات نرم افزار در شرکت گوگل
- تست نفوذ و گزارش نویسی (قسمت چهارم)
- تست نفوذ برنامه کاربردی تحت وب(قسمت پنجم)
- بهره برداری از برنامه های تحت وب - قسمت اول
امکانات وب
 یک هدف کارایی (performance goal)، اهداف کار در تجزیه و تحلیل کارایی را فراهم میسازد. بدون هدف مشخص، تجزیه و تحلیل کارایی، خطر تبدیل شدن به یک ماهیگیری تصادفی را دارد.برای کارایی برنامه، شما می توانید با این که برنامه چه عملیاتی را انجام می دهد و هدف کارایی برای آن عملیات چیست، شروع کنید. هدف ممکن است موارد زیر باشد: تاخیر : زمان پاسخ کم برنامه توان عملیاتی : نرخ بالای عملیات برنامه یا نرخ ارسال داده بهره برداری منابع : کارآمدی برنامه تحت یک بار کاریبهتر است این موارد با استفاده از معیارهایی نظیر کیفیت خدمات و الزامات تجاری، کمّی شوند. برای مثال موارد زیر را در نظر بگیرید: میانگین تاخیر برای درخواست برنامه کمتر از 5 میلی ثانیه باشد 95% درخواست ها تاخیری کمتر از 100 میلی ثانیه داشته باشند درخواست هایی که فراتر از میزان تاخیر 1000میلی ثانیه هستند، حذف شوند. حداکثر توان عملیاتی هر برنامه مستقر برروی سرور 10000 درخواست در ثانیه باشد. میانگین بهرهوری دیسک برای 10000 درخواست برنامه، کمتر از 50% باشد. پس از انتخاب هدف، شما می توانید برروی محدودکننده های آن هدف کار کنید. مثلا برای تاخیر، یک نمونه محدودکننده میتواند ورودی/خروجی دیسک یا شبکه باشد. برای توان عملیاتی نیز ممکن است میزان استفاده از CPU باشد.برای اهداف مبتنی بر توان عملیاتی توجه داشته باشید که همه عملیات از نظر عملکرد یا هزینه برابر نیستند. اگر هدف نرخ مشخصی از عملیات باشد، تعیین نوع عملیات نیز ممکن است مهم باشد. این امر ممکن است یک توزیع براساس بار کاری مورد انتظار یا اندازه گیری شده باشد. در بخش بعدی نحوه و انواع مانیتورینگ برروی سیستم ها را بررسی خواهیم کرد.
برچسب:
نویسنده: الینا زارعیان
 چرا مانیتورینگ برنامه اهمیت دارد؟به طور خلاصه، مانیتورینگ APM، نظارت فعالانه بر بسیاری از جنبههای برنامه و محیط آن، به منظور شناسایی و کاهش مشکلات برنامه قبل از تبدیل شدن به مسائل اساسی است. در میان اکوسیستمهای پیچیده و پراکنده کاربردهای امروزی، میتوانیم مانیتورینگ APM را بهعنوان راهنمای خود در یافتن سوزن (یا سوزنها) در انبار کاه دیجیتالی که در مکانهای مختلف، در انواع مختلف فناوری قرار دارد، در نظر بگیریم.اما چرا به طور خاص به APM نیاز داریم؟بیایید به چند مزیت کلیدی APM و نقش آنها در حل مشکلات کارایی نگاه کنیم.مزیت شماره 1: مانیتورینگ APM سیلوهای عملیاتی را خراب می کند.مانیتورینگ APM یک نمای یکپارچه را در کل پشته برنامه شما، از جمله هر مؤلفه، نقطه اتصال، وابستگی، و تعامل کاربر ارائه می دهد.این به تیمهای متعددی که از برنامه شما پشتیبانی میکنند، با تجهیز آنها به دید جامع سود میبخشد و به آنها اجازه میدهد به گونهای همکاری کنند که بدون APM عملاً غیرممکن است. این امر به ویژه در محیطهای بسیار پراکنده و چند ابری که امروزه بسیاری از برنامه های کاربردی مدرن را پشتیبانی میکنند، مهم است.مزیت شماره 2: مانیتورینگ APM به شما امکان می دهد انتظارات مشتری را برآورده کنید و حتی از آن فراتر بروید.همانطوریکه قبلاً گفتیم، هنگامیکه یک برنامه با مشکلات کارایی مواجه میشود یا در دسترس نیست، شما در معرض خطر از دست دادن مشتریان خود هستید. APM بینشهای کارایی بیدرنگ را ارائه میکند که به شما امکان میدهد در هنگام بروز مشکلات، سریعا واکنش نشان داده و میانگین زمان اصلاح (MTTR) را کاهش داده و برنامه خود را به کارایی عادی بازگردانید. با حل فعالانه مسائل، بهتر می توانید تجربه بی عیب و نقصی را
برچسب:
نویسنده: الینا زارعیان
 من ترجیح میدهم به هر کمیت اندازهگیری شده به عنوان یک متریک اشاره کنم، مطابق با تعاریفی که می توانید در وب پیدا کنید. این امر نقطه جمع آوری را یک سروری از معیارها میسازد. صرف نظر از قابلیت، کارکرد اصلی، جمع آوری معیارها است. آنچه در مورد معیارها مهم است آنست که تعداد زیادی از آنها برای مدیریت وجود خواهد داشت. این به خودی خود مشکلی نیست، اما همانطوریکه در تصویر زیر میبینید، با نزدیک شدن به بخشهای داخلی برنامه یا سرویس، تعداد معیارها به طور قابل توجهی افزایش می یابد.متریکها میتوانند هر نوع داده ای را نشان دهند. به طور کلی، سه نوع متریک اصلی وجود دارد: تعدادها، زمانهای پاسخ و نرخهای فراخوانی. معیارها با نرخهای متفاوتی از زمان واقعی گرفته (هر فراخوانی)، تا فواصل زمانی 15 دقیقه ای اندازهگیری میشوند. فرکانس اندازه گیری واقعی به نوع نقطه اندازه گیری مورد استفاده بستگی دارد. برخی از نقاط اندازه گیری با ترکیبی از فرکانس های اندازه گیری عمل میکنند. به عنوان مثال، یک logfile میتواند هر تراکنش پردازش شده را در زمان واقعی ضبط کند، اما عامل ورود به سیستم (logging agent) ممکن است فقط هر 10 دقیقه یک بار ورودیهای گزارش جدید را پردازش کند. در سیستم دیگری، گزارش ممکن است تا بعد از ساعات کاری پردازش نشود. هر دو عامل گزارش میتوانند معیارهایی را به APM کمک کنند، اما فرکانسهای اندازهگیری بسیار متفاوتی خواهند داشت.تعداد معیارهایی که می توانید انتظار داشته باشید، با عبور از پشته مانیتورینگ که در تصویر زیر نشان داده شده است، متفاوت است. دید در پشته مانیتورینگ، که معیار دیگری از قابلیت مدیریت است، با تعداد معیارهایی که ممکن است در دسترس باشد، نسبت مستقیم دارد.برای مدیریت این سطح جدید
برچسب:
نویسنده: الینا زارعیان
 3.تست واحد وب سرویس (Unit Testing of Web Services)
تست وب سرویس تست واحد می تواند یک روش تست پایه برای هر سیستم باشد. در تست واحد ، واحدهای مجزای یک سیستم که می توانند به صورت مستقل اجرا شوند، به عنوان پایه در نظر گرفته می شوند. از دیدگاه تست وب سرو
برچسب:
نویسنده: الینا زارعیان
 پیشبرد مشارکت قبل از تست نفوذ
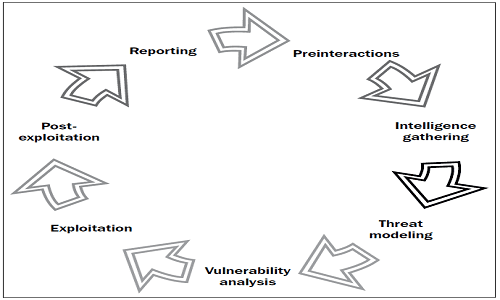
قبل از آغاز تست نفوذ، تسترهای نفوذ تراکنشهای پیشبرد مشارکت با مشتری را انجام میدهند تا اطمینان حاصل شود که همه در صفحه یکسان از تست نفوذ هستند. عدم ارتباط بین تستر نفوذ و مشتری که منتظر اسکن آسیبپذیری ساده است، میتوا
برچسب:
نویسنده: الینا زارعیان
 تحلیل آسیب پذیری در تست نفوذ
بعد از مرحله فوق در تست نفوذ، تسترهای نفوذ فعالانه به کشف آسیبپذیریها میپردازند تا مشخص شود که چگونه استراتژیهای بهرهبرداری آنها ممکن است موفق باشد. بهرهبرداریهای ناموفق میتواند سرویسها را از کار بیندازد، هشدارها
برچسب:
نویسنده: الینا زارعیان
نکته قابل توجه آن است که قابلیتی که توسط یک برنامه نویس (مهندس نرم افزار) تولید می شود، همان برنامه نویس وظیفه تست نرم افزار آن قابلیت در سطح برنامه نویسی را نیز برعهده دارد؛ هرچند از خدمات مهندس تست نرم افزار برای آماده سازی تستها استفاده می نماادامه مطلب
برچسب:
نویسنده: الینا زارعیان
 گزارش نویسی در تست نفوذ
مرحله نهایی تست نفوذ، ارائه گزارش است. این جایی است که یافتههای خود را به مشتری به شیوهای قابل درک انتقال میدهیم. در تست نفوذ به آنها میگوییم که آنها به درستی کار میکنند، جایی که آنها باید وضعیت امنیتی خود را بهبود ببخشند
برچسب:
نویسنده: الینا زارعیان
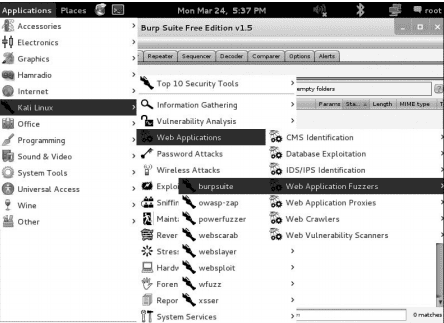 استفاده از پروکسی Burp در تست نفوذ
در تست نفوذ ما می توانیم از یک پروکسی برای ضبط درخواست و پاسخ بین مرورگر و برنامه وب استفاده کنیم تا بتوانیم دقیقا همان چیزی را که ازسمت سرور فرستاده می شود ببینیم. کالی-لینوکس همراه با نسخه رایگان Burp Suite ، یک ب
برچسب:
نویسنده: الینا زارعیان
 رویکرد زنجیره مرگ (kill chain) در تست نفوذ
استفاده از رویکرد زنجیره مرگ (Kill chain) در تست نفوذ باعث شناسایی برخی فعالیت های مهم برنامه های تحت وب می شود که عبارتند از:
شناسایی سایت هدف با توجه به نحوه میزبانی آن
شناسایی ساختار فایل سایت مانند مشخص
برچسب:
نویسنده: الینا زارعیان
 معضلات تست امنیت
هرچند تست نفوذپذیری ممکن است بسیار مفید باشد، اما دارای خطراتی نیز هست، دادن اطلاعات کامل به گروهی غیرقابل اطمینان برای انجام تست شفاف میتواند بسیار خطرناک باشد، چراکه همان گروه میتواند خود عامل نفوذ به سیستم باشد. در برخی موارد، ا
برچسب:
نویسنده: الینا زارعیان
جالب است بدانیم بیش از 1000000 (یک میلیون) تست-کیس برای تست نرم افزار آفیس طراحی شده است. بخشی از آنها مستند شده و بخشهایی مستند نشده است. بخشهایی از آن خودکارسازی شده و بخشهایی از آن خودکارسازی نشده است. اینکه چه زمانی در تست نرم افزار باید خودکارسازی آزمون انجام شود، به پارامترهایی همچون بازگشت سرمایهگذاری (Retu On Investment/ROI)، مدت دوره تست(Test lifetime) ، ارزش(Value) و ... بستگی دارد و بحث مشروح آن در این مقاله نمیگنجد.آزمونهای غیرکارکردی در تست نرم افزار همچون آزمون بار، فشار، امنیت، قابلیت اطمینان، کاربردپذیری و غیره نیز بر روی محصولات نرمافزاری شرکت مایکروسافت انجام شده است که برای مطالعه آنها میتوان به منبع مربوطه که در انتهای این مقاله آمده است، مراجعه نمایید.یکی از موضوعات مهم در فرایند آزمون، نحوه راه اندازی محیط آزمون است. در شرکت مایکروسافت برای تست نرم افزار روشهای زیر بدین منظور وجود دارد که تیتروار به آنها اشاره میکنیم. بسته به ماهیت محصول تحت تست، محیطهای مختلفی برای راهاندازی آن قابل طراحی است، این روشها عبارتند از:One-Box, Test-Cluster, Perf-.Scale-Cluster, Integrated-Service-Test-Env, Deployment-Test-Clusterبرچسبها: تست نرم افزار, شرکت ماکروسافت, طراحی تست در ماکروسافت, خودکارسازی تست نرم افزار, تکنیک های رایج تست نرم افزار
+ نوشته شده در ادامه مطلب
برچسب:
نویسنده: الینا زارعیان
 بررسی حملات SQL در تست نفوذ
شرکتهای بزرگ با بودجههای قابل ملاحظه امنیتی، قربانی آسیبپذیریهای تزریق SQL تست نفوذ:در وب سایتهایشان، حملات مبتنی بر مهندسی اجتماعی علیه کارکنان، کلمات عبور ضعیف در سرویسهای اینترنتی و غیره هستند. به عبارت دیگر، شرکتها در حال از دست دادن دادههای خصوصی و افشای اطلاعات شخصی مشتریان خود از طریق حفرههای امنیتی قابل اصلاح میباشند. در تست نفوذ، این مسائل را قبل از اینکه یک حمله انجام شود، پیدا کرده و توصیه میشود چگونه آنها را تعمیر و از آسیبپذیریهای آینده جلوگیری نمود.
دامنه تست نفوذ شما از مشتری به مشتری متفاوت خواهد بود. بعضی از مشتریان وضعیت امنیتی عالی دارند، در حالی که برخی دیگر آسیبپذیریهایی دارند که به مهاجمین اجازه میدهد در محیطشان رخنه کرده و دسترسی به سیستم های داخلی را به دست آورند. شما همچنین میتوانید ارزیابی یک یا چند برنامه کاربردی وب سفارشی را انجام دهید. شما ممکن است حملات مبتنی بر مهندسی اجتماعی و سمت مشتری را برای دسترسی به شبکه داخلی مشتری اجرا کنید. بعضی از تست نفوذ نیازمند آن هستند که مانند کارمند داخلی عمل کنید - یک کارمند مخرب یا مهاجم که قبلا در محیط رخنه کرده است - همانطور که یک تست نفوذ داخلی انجام میدهید. برخی از مشتریان، یک تست نفوذ خارجی را درخواست میکنند که در آن یک حمله از طریق اینترنت شبیهسازی گردد. برخی
برچسب:
نویسنده: الینا زارعیان
 شیوه های تضمین کیفیت نرم افزار در تست نرم افزار
برای تضمین کیفیت نرم افزار با توجه به شرایط، نوع و کاربرد آن از روشهای مختلفی استفاده میشود. در یک تقسیم بندی کلی می توان شیوههای تضمین کیفیت نرم افزار را به سه دسته تقسیم بندی نمود.
1. ر
برچسب:
نویسنده: الینا زارعیان
تست یکپارچگی نرم افزار
تست یکپارچه سازی یک فاز از قازهای تست نرم افزار است که ماژول های برنامه نویسی شده با هم ترکیب می شوند و در قالب یک گروه تست می شوند.تست یکپارچه سازی بعد از تست واحد و قبل از تست اعتبارسنجی اتفاق می افتد. این تست هماادامه مطلب
برچسب: یکپارچه,
نویسنده: الینا زارعیان